Domain lr44.de kaufen?
Wir ziehen mit dem Projekt
lr44.de um.
Sind Sie am Kauf der Domain
lr44.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain lr44.de kaufen?
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **

Ähnliche Suchbegriffe für Cross-Site-Scripting XSS
Top-Angebote
Produkte zum Begriff Cross-Site-Scripting XSS:
-
Batterie Knopfzelle 1.5V Lr44/A76 1 STProdukteigenschaften: Vielstedter Elektronik, Knopfzelle LR44, A76, 1,5V Marke: Vielstedter Elektronik. Artikel Nummer: 31.357LV Die Produktdaten auf einen Blick: Technologie: Alkali. Volt: 1,5V. Kapazität in mAh: 120. Durchmesser: 11,6 mm. Höhe: 5,4 mm. Packungsgröße/SB-Blister: 1 Stck. Hinweise gemäß Paragraph 18 Batteriegesetz: Sie können die Batterien in jeder Verkaufsstelle, die gleichartige Batterien abgibt, unentgeltlich zurück geben. Sie können die Batterien auch uns zurücksenden. Sie sind als Endnutzer zur Rückgabe gebrauchter Batterien gesetzlich verpflichtet. Das auf Batterien aufgedruckte Symbol mit der durchgestrichenen Mülltonne (Paragraph 17 Absatz 1 Batteriegesetz) bedeutet: Es ist verboten Batterien in den Hausmüll zu geben. Die chemischen Zeichen der Metalle (Paragraph 17 Absatz 3 Batteriegesetz) haben folgende Bedeutung: Hg bedeutet Quecksilber (Hydrargyrum), Cd bedeutet Cadmium und Pb bedeutet Blei (Plumbum). Quelle: www.vielstedter.de und Angaben des Katalogs Stand: 09/20230,89 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
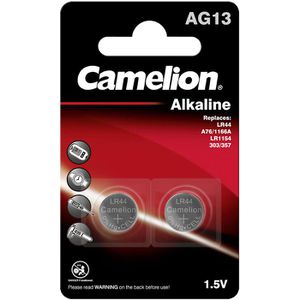
Camelion LR44 / AG13 / L1154 Batterie Knopfzelle, 2 StückEntwickelt für besonders lang anhaltende Energieleistung Bis zu 5 Jahre lagerfähig Für z.B. Uhren, Spielzeug, Blutzuckermessgeräte und Taschenrechner Merkmale: IEC-Typ: LR44 / LR1154 JIS-Typ: AG13 weitere Produktinformationen: Kapazität: 138 mAh Spannung: 1,5 V System: Zink-Mangandioxid Maße: 11,6 x 5,4 mm (ØxH) Inhalt: 2 Stück,2,96 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
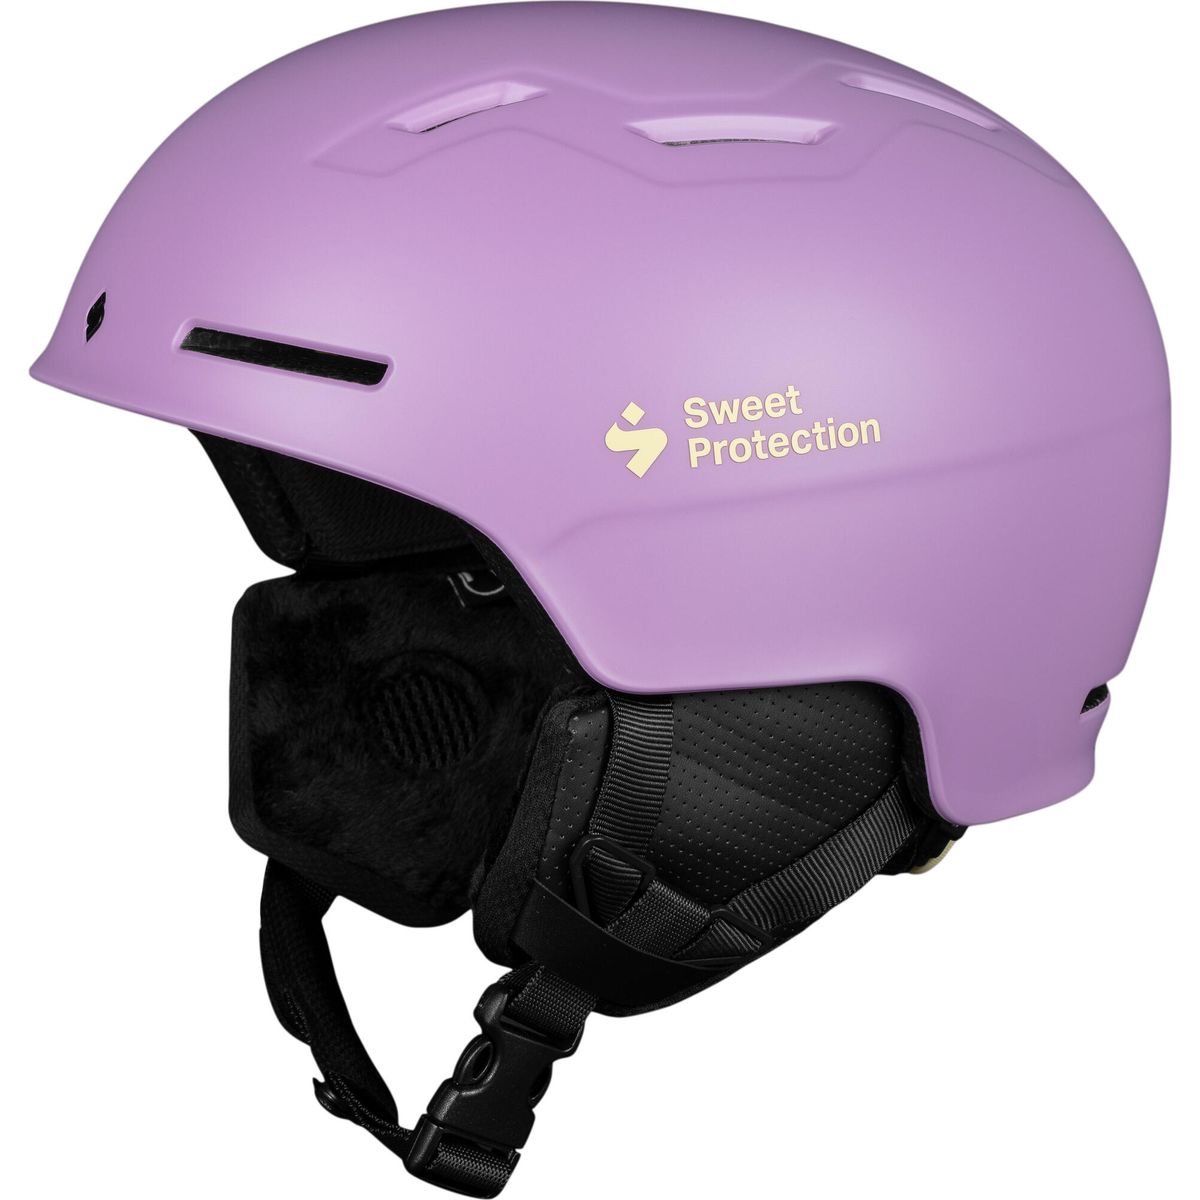
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Junior ist ein schlanker, moderner und leichter Skihelm für Kinder, speziell entwickelt für kleinere und elastischere Köpfe. Er eignet sich für präparierte Pisten und das Erkunden des Backcountry. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie einfach herausnehmbar und waschbar. Er verfügt über eine Goggle-Garage für eine lückenlose Integration der Skibrille und Belüftung, ein feuchtigkeitsableitendes Innenfutter, eine einfache Drehverstellung und abnehmbare Ohrpolster. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Drehverstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: Integrierte Aufprallschilde zur Verteilung von Aufprallkräften über einen größeren Bereich Ergonomie: Speziell für kleinere Köpfe entwickelte Jugendkonstruktion Komfort: Feuchtigkeitsableitendes Fleece-Innenfutter herausnehmbar und waschbar Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen93,65 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **


Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
Top-Angebote
Produkte zum Begriff Cross-Site-Scripting XSS:
-
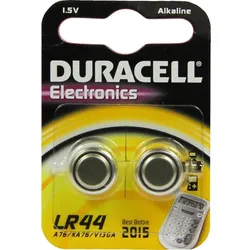
Batterie Knopfzelle Lr44-A76 Duracell 2 STProdukteigenschaften: Vielstedter Elektronik, Knopfzelle LR44, A76, Duracell Marke: Vielstedter Elektronik. Artikel Nummer: 31.357Ld Die Produktdaten auf einen Blick: Technologie: Alkali. Volt: 1,5V. Kapazität in mAh: 120. Durchmesser: 11,6 mm. Höhe: 5,4 mm. Packungsgröße/SB-Blister: 2 Stck. Hinweise gemäß Paragraph 18 Batteriegesetz: Sie können die Batterien in jeder Verkaufsstelle, die gleichartige Batterien abgibt, unentgeltlich zurück geben. Sie können die Batterien auch uns zurücksenden. Sie sind als Endnutzer zur Rückgabe gebrauchter Batterien gesetzlich verpflichtet. Das auf Batterien aufgedruckte Symbol mit der durchgestrichenen Mülltonne (Paragraph 17 Absatz 1 Batteriegesetz) bedeutet: Es ist verboten Batterien in den Hausmüll zu geben. Die chemischen Zeichen der Metalle (Paragraph 17 Absatz 3 Batteriegesetz) haben folgende Bedeutung: Hg bedeutet Quecksilber (Hydrargyrum), Cd bedeutet Cadmium und Pb bedeutet Blei (Plumbum). Quelle: www.vielstedter.de und Angaben des Katalogs Stand: 09/20231,69 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Batterie Knopfzelle 1.5V Lr44/A76 1 STProdukteigenschaften: Vielstedter Elektronik, Knopfzelle LR44, A76, 1,5V Marke: Vielstedter Elektronik. Artikel Nummer: 31.357LV Die Produktdaten auf einen Blick: Technologie: Alkali. Volt: 1,5V. Kapazität in mAh: 120. Durchmesser: 11,6 mm. Höhe: 5,4 mm. Packungsgröße/SB-Blister: 1 Stck. Hinweise gemäß Paragraph 18 Batteriegesetz: Sie können die Batterien in jeder Verkaufsstelle, die gleichartige Batterien abgibt, unentgeltlich zurück geben. Sie können die Batterien auch uns zurücksenden. Sie sind als Endnutzer zur Rückgabe gebrauchter Batterien gesetzlich verpflichtet. Das auf Batterien aufgedruckte Symbol mit der durchgestrichenen Mülltonne (Paragraph 17 Absatz 1 Batteriegesetz) bedeutet: Es ist verboten Batterien in den Hausmüll zu geben. Die chemischen Zeichen der Metalle (Paragraph 17 Absatz 3 Batteriegesetz) haben folgende Bedeutung: Hg bedeutet Quecksilber (Hydrargyrum), Cd bedeutet Cadmium und Pb bedeutet Blei (Plumbum). Quelle: www.vielstedter.de und Angaben des Katalogs Stand: 09/20230,89 €*Versand: 4,50 €Sichere Weiterleitung zum Anbieter
-
Was ist ein Cross-Site-Scripting-Angriff?
Ein Cross-Site-Scripting-Angriff (XSS) ist eine Art von Sicherheitslücke in Webanwendungen, bei der Angreifer schädlichen Code in eine vertrauenswürdige Website einschleusen können. Dies ermöglicht es ihnen, Benutzerdaten zu stehlen, Sitzungen zu übernehmen oder bösartige Aktionen im Namen des Benutzers auszuführen. XSS-Angriffe können durch unsichere Eingabevalidierung oder unzureichende Ausgabeabsicherung verursacht werden. **
-
Wie kann man SQL-Injektion und Cross-Site-Scripting verhindern?
Um SQL-Injektion zu verhindern, sollten parametrisierte Abfragen oder vorbereitete Anweisungen verwendet werden, anstatt dynamisch erstellte Abfragen. Eingaben sollten validiert und bereinigt werden, um unerwünschte Zeichen zu entfernen. Um Cross-Site-Scripting zu verhindern, sollten Eingaben von Benutzern immer korrekt codiert oder escaped werden, bevor sie in HTML-Seiten angezeigt werden. Es ist auch wichtig, Content Security Policy (CSP) Header zu verwenden, um die Ausführung von unsicherem JavaScript einzuschränken. **
-
Was bedeutet Cross Site Tracking?
Cross Site Tracking bezieht sich auf die Praxis, Informationen über das Online-Verhalten von Benutzern über verschiedene Websites hinweg zu sammeln. Dies geschieht in der Regel mithilfe von Cookies oder anderen Tracking-Technologien, die es Werbetreibenden ermöglichen, ein umfassendes Profil eines Benutzers zu erstellen. Durch Cross Site Tracking können Unternehmen das Verhalten von Benutzern analysieren, personalisierte Werbung schalten und das Nutzerverhalten über verschiedene Websites hinweg verfolgen. Datenschutzbedenken wurden in Bezug auf Cross Site Tracking laut, da es die Privatsphäre der Benutzer gefährden kann. **
-
Was bedeutet Cross Site Tracking verhindern?
Was bedeutet Cross Site Tracking verhindern? Cross Site Tracking verhindern bezieht sich auf die Praxis, Technologien wie Cookies oder Tracking-Pixel zu blockieren, die es Werbetreibenden ermöglichen, das Verhalten von Nutzern über verschiedene Websites hinweg zu verfolgen. Durch die Verhinderung von Cross Site Tracking können Nutzer ihre Privatsphäre schützen und verhindern, dass ihre Aktivitäten im Internet von Dritten verfolgt und analysiert werden. Dies kann dazu beitragen, personalisierte Werbung und gezielte Inhalte zu reduzieren, die auf dem Surfverhalten basieren. Letztendlich ermöglicht es Nutzern, ihre Online-Aktivitäten besser zu kontrollieren und ihre Daten vor unerwünschter Verfolgung zu schützen. **
Ähnliche Suchbegriffe für Cross-Site-Scripting XSS
-
Camelion LR44 / AG13 / L1154 Batterie Knopfzelle, 2 StückEntwickelt für besonders lang anhaltende Energieleistung Bis zu 5 Jahre lagerfähig Für z.B. Uhren, Spielzeug, Blutzuckermessgeräte und Taschenrechner Merkmale: IEC-Typ: LR44 / LR1154 JIS-Typ: AG13 weitere Produktinformationen: Kapazität: 138 mAh Spannung: 1,5 V System: Zink-Mangandioxid Maße: 11,6 x 5,4 mm (ØxH) Inhalt: 2 Stück,2,96 €*Versand: 4,15 €Sichere Weiterleitung zum Anbieter
-
Sweet Protection Winder Helmet Junior heather (HEATR) XSS 835025-HEATR-XSSDer Winder Junior ist ein schlanker, moderner und leichter Skihelm für Kinder, speziell entwickelt für kleinere und elastischere Köpfe. Er eignet sich für präparierte Pisten und das Erkunden des Backcountry. Der Helm bietet Sicherheit, Komfort und Stil. Das Fleece-Innenfutter ist komfortabel sowie einfach herausnehmbar und waschbar. Er verfügt über eine Goggle-Garage für eine lückenlose Integration der Skibrille und Belüftung, ein feuchtigkeitsableitendes Innenfutter, eine einfache Drehverstellung und abnehmbare Ohrpolster. Produktdetails Gemacht für: Kinder Optimal für: Freeski Skifahren Snowboarden Verstellsystem: Drehverstellung Konstruktion: In-Mold-Konstruktion Features: Schnittiger, moderner und leichter Helm speziell für Kinder In-Molded Impact-Shields verteilen die Kräfte bei einem Aufprall von innen auf eine größere Fläche Goggle-Garage für nahtlose Integration und Ventilation Feuchtigkeitstransportierendes, komfortables, einfach herauszunehmendes und waschbares Innenfutter Einfaches Turn-Dial-Verstellsystem Abnehmbare Ohrenpolster Ein eleganter und modern gestalteter Leichtbauhelm, der speziell für Jugendliche entwickelt wurde In die Form integrierte Aufprallschutzschilde, die Stöße von innen in kritischen Bereichen auf eine größere Fläche verteilen Brillenhalterung für spaltfreie Brillenintegration und Belüftung Das feuchtigkeitsableitende Innenfutter ist bequem und lässt sich leicht herausnehmen und waschen Einfache Einstellung per Drehknopf Sicherheit: Integrierte Aufprallschilde zur Verteilung von Aufprallkräften über einen größeren Bereich Ergonomie: Speziell für kleinere Köpfe entwickelte Jugendkonstruktion Komfort: Feuchtigkeitsableitendes Fleece-Innenfutter herausnehmbar und waschbar Herausnehmbares Innenfutter Abnehmbare Earpads Normen: CE EN1077 Klasse B / ASTM2040 Pflegehinweise Mit einem feuchten Tuch abwischen93,65 €*Versand: 3,95 €Sichere Weiterleitung zum Anbieter
-
Was sind die wichtigsten Sicherheitsaspekte, die bei der Entwicklung von Web-Anwendungen berücksichtigt werden müssen, und wie können Entwickler sicherstellen, dass ihre Anwendungen vor potenziellen Bedrohungen wie Cross-Site-Scripting und SQL-Injection geschützt sind?
Die wichtigsten Sicherheitsaspekte bei der Entwicklung von Web-Anwendungen sind die Vermeidung von Cross-Site-Scripting (XSS) und SQL-Injection. Entwickler sollten sicherstellen, dass sie sich bewusst sind, wie diese Angriffe funktionieren und wie sie vermieden werden können. Dies kann durch die Verwendung von sicheren Codierungspraktiken, wie z.B. der Verwendung von parametrisierten Abfragen in SQL und der Validierung von Benutzereingaben, erreicht werden. Darüber hinaus ist es wichtig, regelmäßige Sicherheitsprüfungen und Penetrationstests durchzuführen, um potenzielle Schwachstellen in der Anwendung zu identifizieren und zu beheben. Schließlich sollten Entwickler auch die Verwendung von Sicherheitsframeworks und Bibliotheken in Betracht ziehen, um zusätzlichen Sch **
-
Was ist deine Meinung zu Mahou Shoujo Site (Magical Girl Site)?
Als KI habe ich keine persönlichen Meinungen. Aber Mahou Shoujo Site ist ein Anime, der sich um das Thema Magische Mädchen dreht. Es ist bekannt für seine düstere und gewalttätige Handlung, die nicht für jedermann geeignet ist. Einige mögen die düstere Atmosphäre und die komplexen Charaktere, während andere die Gewaltdarstellung als zu übertrieben empfinden. Letztendlich hängt es von den individuellen Vorlieben ab. **
-
Wie kann man Inputs vor XSS schützen?
Um Inputs vor XSS-Angriffen zu schützen, sollten Eingaben immer validiert und bereinigt werden, um potenziell schädlichen Code zu entfernen. Dies kann durch die Verwendung von Whitelists erfolgen, die nur bestimmte erlaubte Zeichen und Formate zulassen. Es ist auch wichtig, HTML-Tags und Sonderzeichen zu escapen, um sie als Text zu behandeln und nicht als ausführbaren Code. Zusätzlich sollte Content Security Policy (CSP) verwendet werden, um die Ausführung von JavaScript-Code einzuschränken und Cross-Site-Scripting-Angriffe zu verhindern. **
-
Wie kann man eine XSS-Attacke durchführen?
Eine XSS-Attacke kann durchgeführt werden, indem ein Angreifer schädlichen Code in eine Webseite oder eine Webanwendung einschleust. Dies kann durch das Einfügen von JavaScript-Code in Eingabefelder oder URL-Parameter erfolgen. Wenn ein Opfer dann die infizierte Webseite besucht, wird der schädliche Code im Browser des Opfers ausgeführt und ermöglicht dem Angreifer den Zugriff auf sensible Informationen oder die Manipulation der Webseite. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.